CSP-Allow-list-Experiment: Sandboxed iFrame mit dynamischer Domain-Freigabe
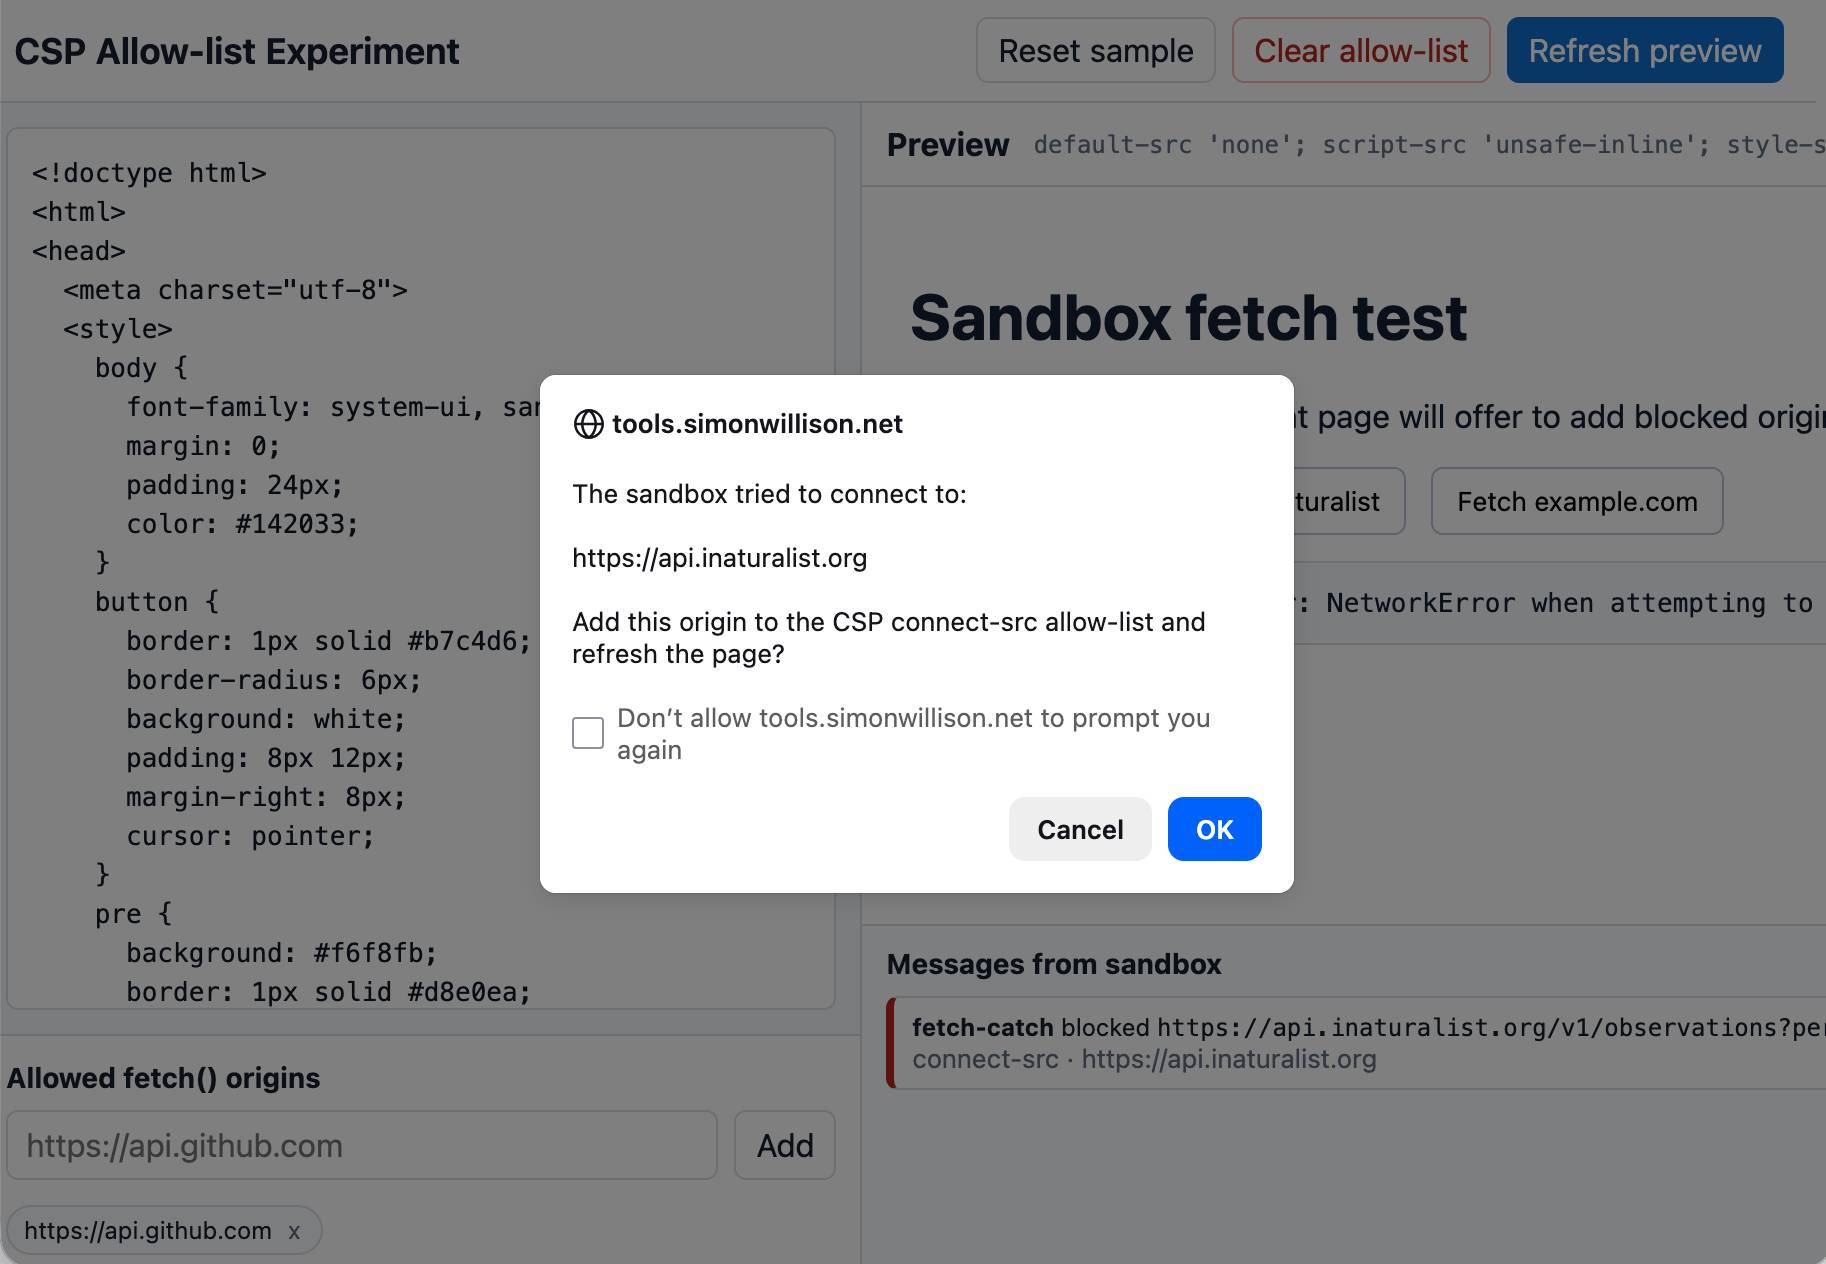
Willison beschreibt ein kleines Proof-of-Concept, das auf einem früheren Experiment mit CSP-geschützten iFrames aufbaut. Die Kernidee: Eine App wird in einem sandboxed iFrame geladen, dessen Content-Security-Policy externe Anfragen blockiert. Ein überschriebenes fetch()-Polyfill fängt die resultierenden CSP-Fehler ab und schickt sie per postMessage an das Parent-Window. Dort kann der Nutzer die betroffene Domain explizit zur Allow-list hinzufügen; anschließend wird die Seite neu geladen. Das Experiment zeigt, wie sich CSP-Sandboxing und nutzerkontrollierte Ausnahmen kombinieren lassen, ohne die Sicherheitsrichtlinie global zu lockern. Willison gibt an, das Experiment mit GPT-5.5 xhigh im Codex-Desktop-App gebaut zu haben.
- Custom fetch()-Interceptor fängt CSP-Fehler ab und leitet sie per postMessage ans Parent-Window weiter.
- Nutzer kann betroffene Domain interaktiv zur Allow-list hinzufügen, danach wird der iFrame neu geladen.
- Aufbauend auf einem vorherigen Experiment von Willison zu CSP-geschützten sandboxed iFrames.
- Entwickelt mit GPT-5.5 xhigh im Codex-Desktop-App.
Frag die KI zum Artikel
Folgefragen zu Headline, Quelle und Volltext — Antwort streamt in wenigen Sekunden.
Verwandte Beiträge
CSP-Allow-list-Experiment: Sandboxed iFrame mit dynamischer Domain-Freigabe
Willison beschreibt ein kleines Proof-of-Concept, das auf einem früheren Experiment mit CSP-geschützten iFrames aufbaut. Die Kernidee: Eine App wird in einem sandboxed iFrame geladen, dessen Content-Security-Policy externe Anfragen blockiert. Ein überschriebenes fetch()-Polyfill fängt die resultierenden CSP-Fehler ab und schickt sie per postMessage an das Parent-Window. Dort kann der Nutzer die betroffene Domain explizit zur Allow-list hinzufügen; anschließend wird die Seite neu geladen. Das Experiment zeigt, wie sich CSP-Sandboxing und nutzerkontrollierte Ausnahmen kombinieren lassen, ohne die Sicherheitsrichtlinie global zu lockern. Willison gibt an, das Experiment mit GPT-5.5 xhigh im Codex-Desktop-App gebaut zu haben.
- Custom fetch()-Interceptor fängt CSP-Fehler ab und leitet sie per postMessage ans Parent-Window weiter.
- Nutzer kann betroffene Domain interaktiv zur Allow-list hinzufügen, danach wird der iFrame neu geladen.
- Aufbauend auf einem vorherigen Experiment von Willison zu CSP-geschützten sandboxed iFrames.
- Entwickelt mit GPT-5.5 xhigh im Codex-Desktop-App.
Frag die KI zum Artikel
Folgefragen zu Headline, Quelle und Volltext — Antwort streamt in wenigen Sekunden.